Patch Tuesday d’octobre 2026 : 1 407 failles, et les cinq qui comptent pour une PME
Le 13 octobre 2026, Microsoft a publié le plus gros Patch Tuesday de son histoire. Nous ne l’avons pas commenté ce jour-là, et c’est volontaire : le jour de la publication, personne ne sait encore ce qui sera exploité, ce qui cassera, ni ce qu’il aura fallu déployer en urgence. Deux semaines plus tard, on le sait. Voilà ce qu’il fallait en retenir, et dans quel ordre.
Le volume est spectaculaire. Il ne dit presque rien.
1 407 failles corrigées, contre 973 le mois précédent. Le décompte varie d’ailleurs d’une source à l’autre — certains annoncent 1 411, d’autres 1 413 ou 1 414, selon qu’on inclut ou non les correctifs publiés plus tôt dans le mois. L’écart n’a aucune importance pratique : à cette échelle, la question n’est plus combien, mais lesquelles.
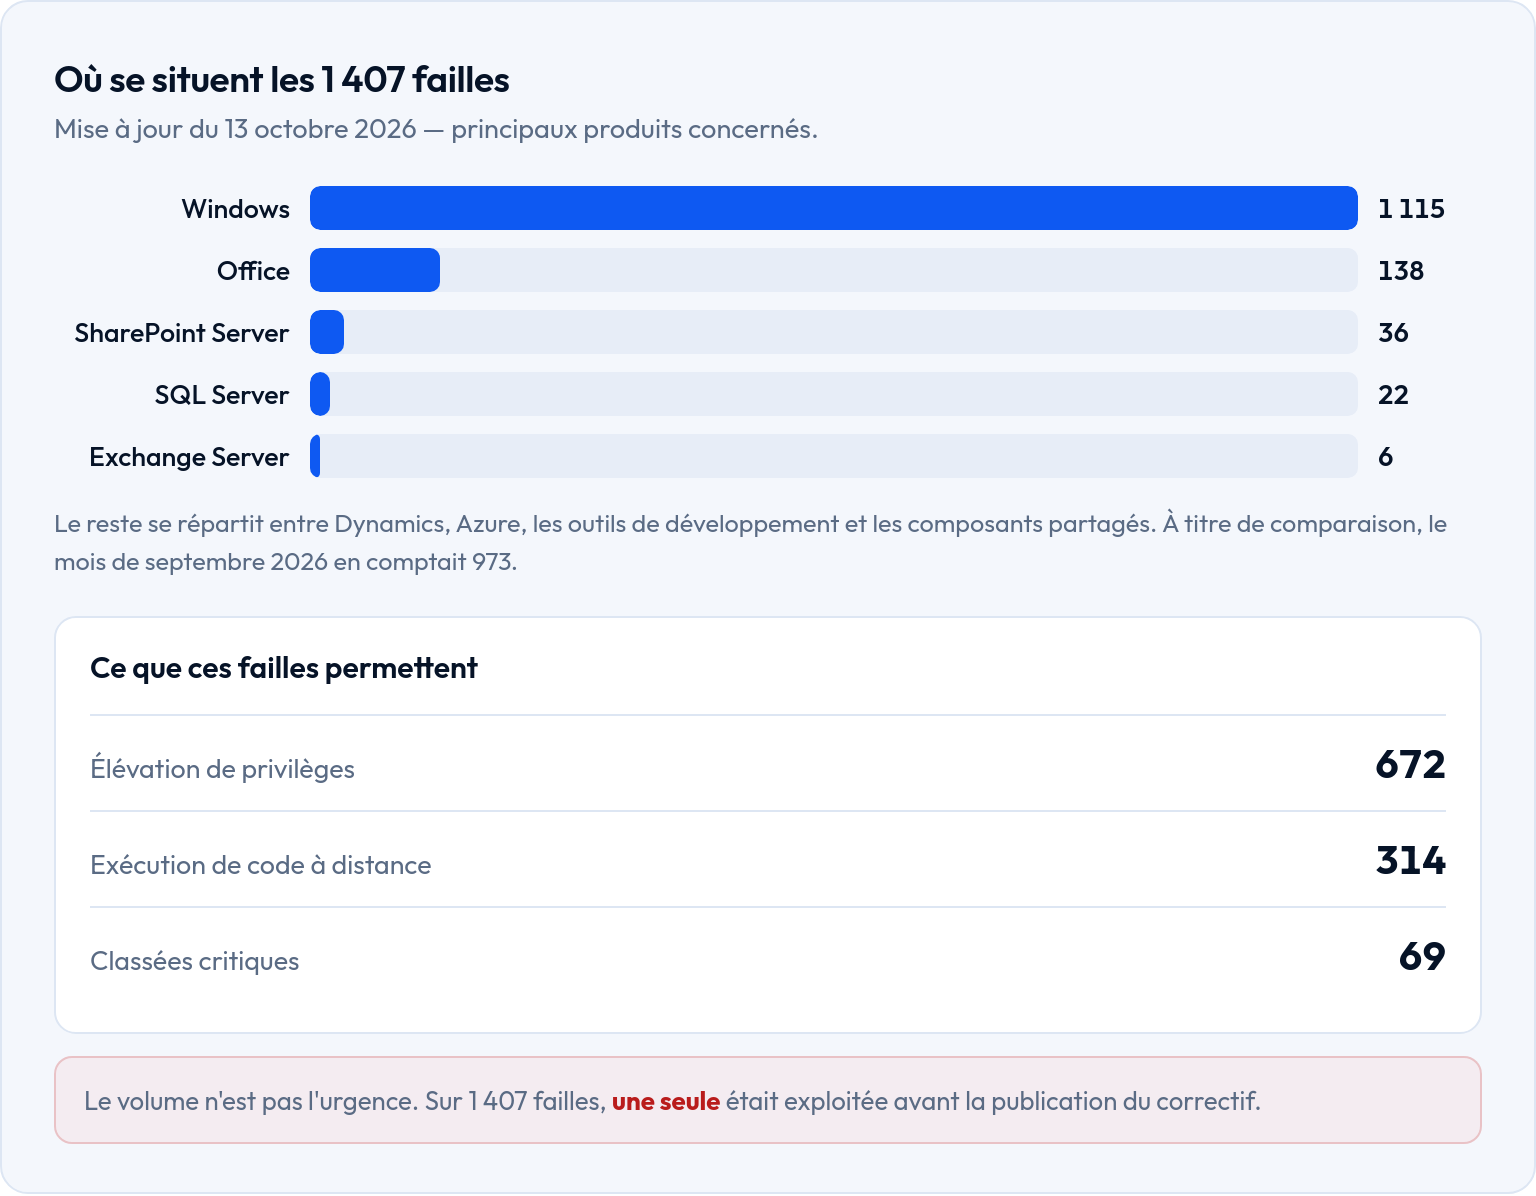
C’est la lecture utile de ce bulletin. Un volume record ne change pas la méthode : on traite d’abord ce qui est exploité, ensuite ce qui est exposé sur Internet, ensuite le reste, dans le rythme habituel.
La seule qui était déjà exploitée : CVE-2026-96951
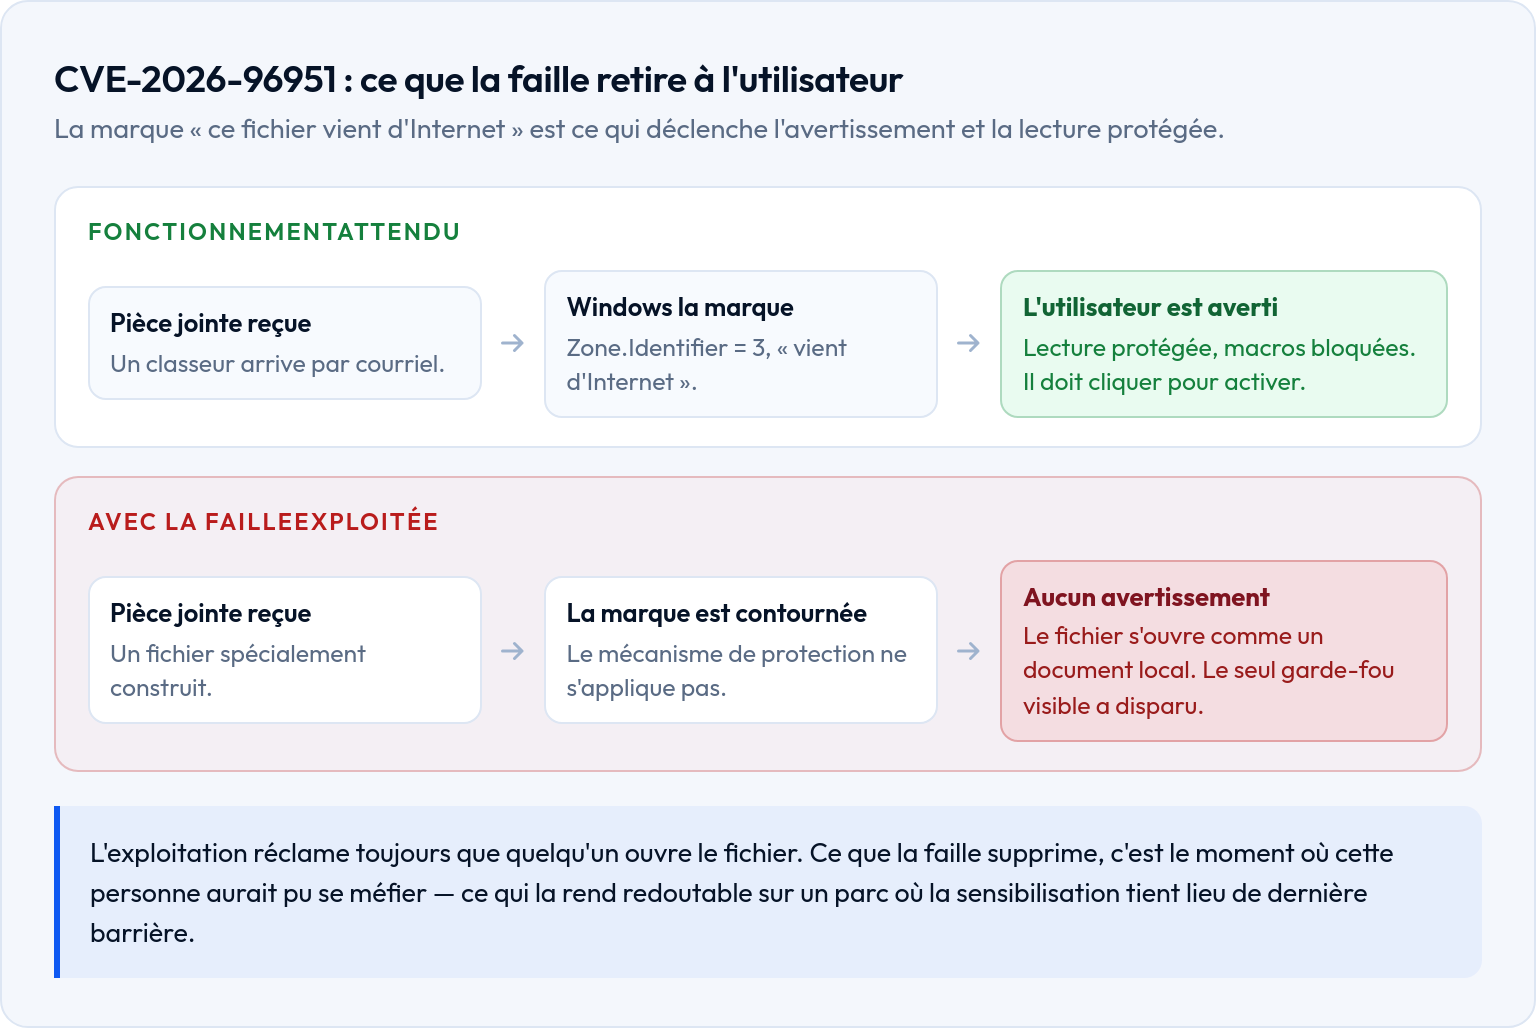
Une faille du Shell de Windows, notée 8.8, qui permet de contourner le Mark of the Web — la marque que Windows appose sur un fichier venu d’Internet et qui déclenche l’avertissement, la lecture protégée et le blocage des macros.
Elle touche Windows 10, Windows 11 de la version 23H2 à 26H2, et Windows Server de 2012 R2 à 2025 — autrement dit, à peu près tout. La CISA l’a inscrite le jour même à son catalogue des failles activement exploitées, avec une échéance au 16 octobre pour les administrations fédérales américaines. Trois jours. Ce délai n’a aucune valeur contraignante en France, mais il constitue le meilleur indicateur public de ce que l’agence pense du niveau de risque.
Point rassurant, et il mérite d’être dit : l’exploitation suppose toujours que quelqu’un ouvre le fichier. Point moins rassurant : sur un parc où la sensibilisation des utilisateurs tient lieu de dernière barrière, cette faille supprime exactement le signal sur lequel repose cette sensibilisation.
Les quatre autres que nous plaçons en tête de file
Aucune n’était exploitée à la publication. Toutes concernent des services qu’une PME expose, souvent sans le savoir.
- Active Directory — CVE-2026-70229, critique, 8.1. Exécution de code sur un contrôleur de domaine à partir d’un paquet réseau, sans authentification et sans action d’un utilisateur. Microsoft la classe en complexité d’exploitation élevée : elle dépend de conditions de configuration et de synchronisation. Aucun code d’exploitation public n’était recensé à la mi-octobre. Sur l’échelle des conséquences, un contrôleur de domaine reste l’objectif final de toute intrusion : nous traitons les contrôleurs en premier, toujours.
- Outlook — cinq exécutions de code à distance notées 9.8. Le volet de lecture suffit à les déclencher, sans ouvrir la pièce jointe ni cliquer sur quoi que ce soit. C’est la catégorie qui annule la consigne « n’ouvrez pas les messages suspects », puisqu’il n’y a plus rien à ouvrir.
- Exchange Server — CVE-2026-70571. Exécution de code déclenchée par le traitement d’un courriel malveillant par le processus de conversion de contenu du serveur, sans authentification. Elle concerne Exchange 2016, 2019 et Subscription Edition. Une seconde faille, notée 9.3, permet une usurpation à partir d’un lien cliqué.
- Serveur DHCP — CVE-2026-96934, 9.8. Un paquet spécialement construit, envoyé par un attaquant non authentifié, suffit. Le service DHCP est rarement exposé sur Internet ; il l’est en revanche sur tout le réseau interne, y compris le Wi-Fi invité quand celui-ci n’est pas correctement isolé.
Vérifier plutôt que supposer
« Les mises à jour sont automatiques » n’est pas un état des lieux. Un poste peut avoir téléchargé le correctif sans l’avoir appliqué, l’avoir appliqué sans avoir redémarré, ou être resté sur une version qui ne le reçoit plus. Deux commandes suffisent à trancher, poste par poste.
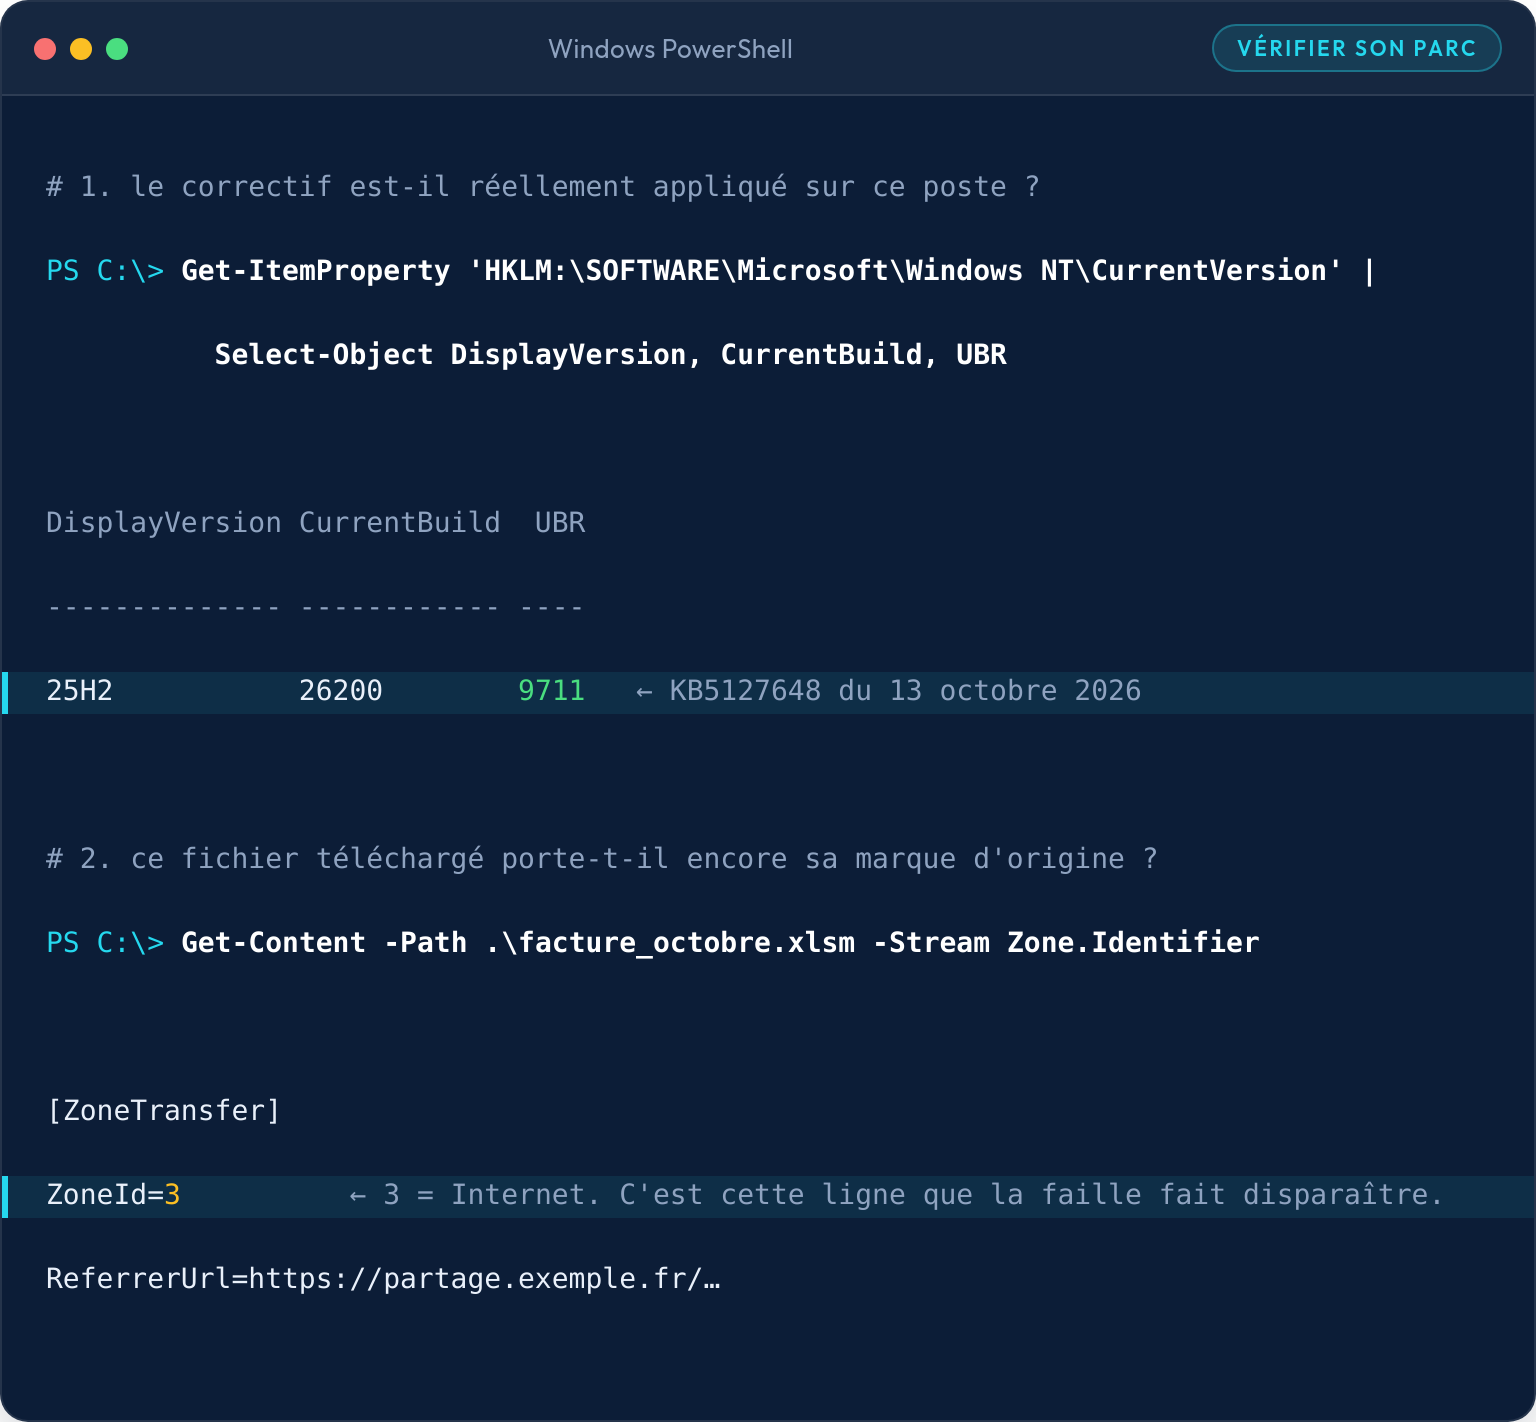
La seconde commande est utile au-delà de ce bulletin : elle montre la marque d’origine d’un fichier téléchargé. C’est la ligne que la faille du mois fait disparaître, et c’est aussi la première chose à regarder quand un utilisateur affirme qu’un document « s’est ouvert normalement ».
Ce que la mise à jour a cassé au passage
C’est l’information qui n’existe pas le jour de la publication, et c’est précisément pour elle que nous attendons deux semaines. Microsoft reconnaît trois défauts dans ses propres notes de version.
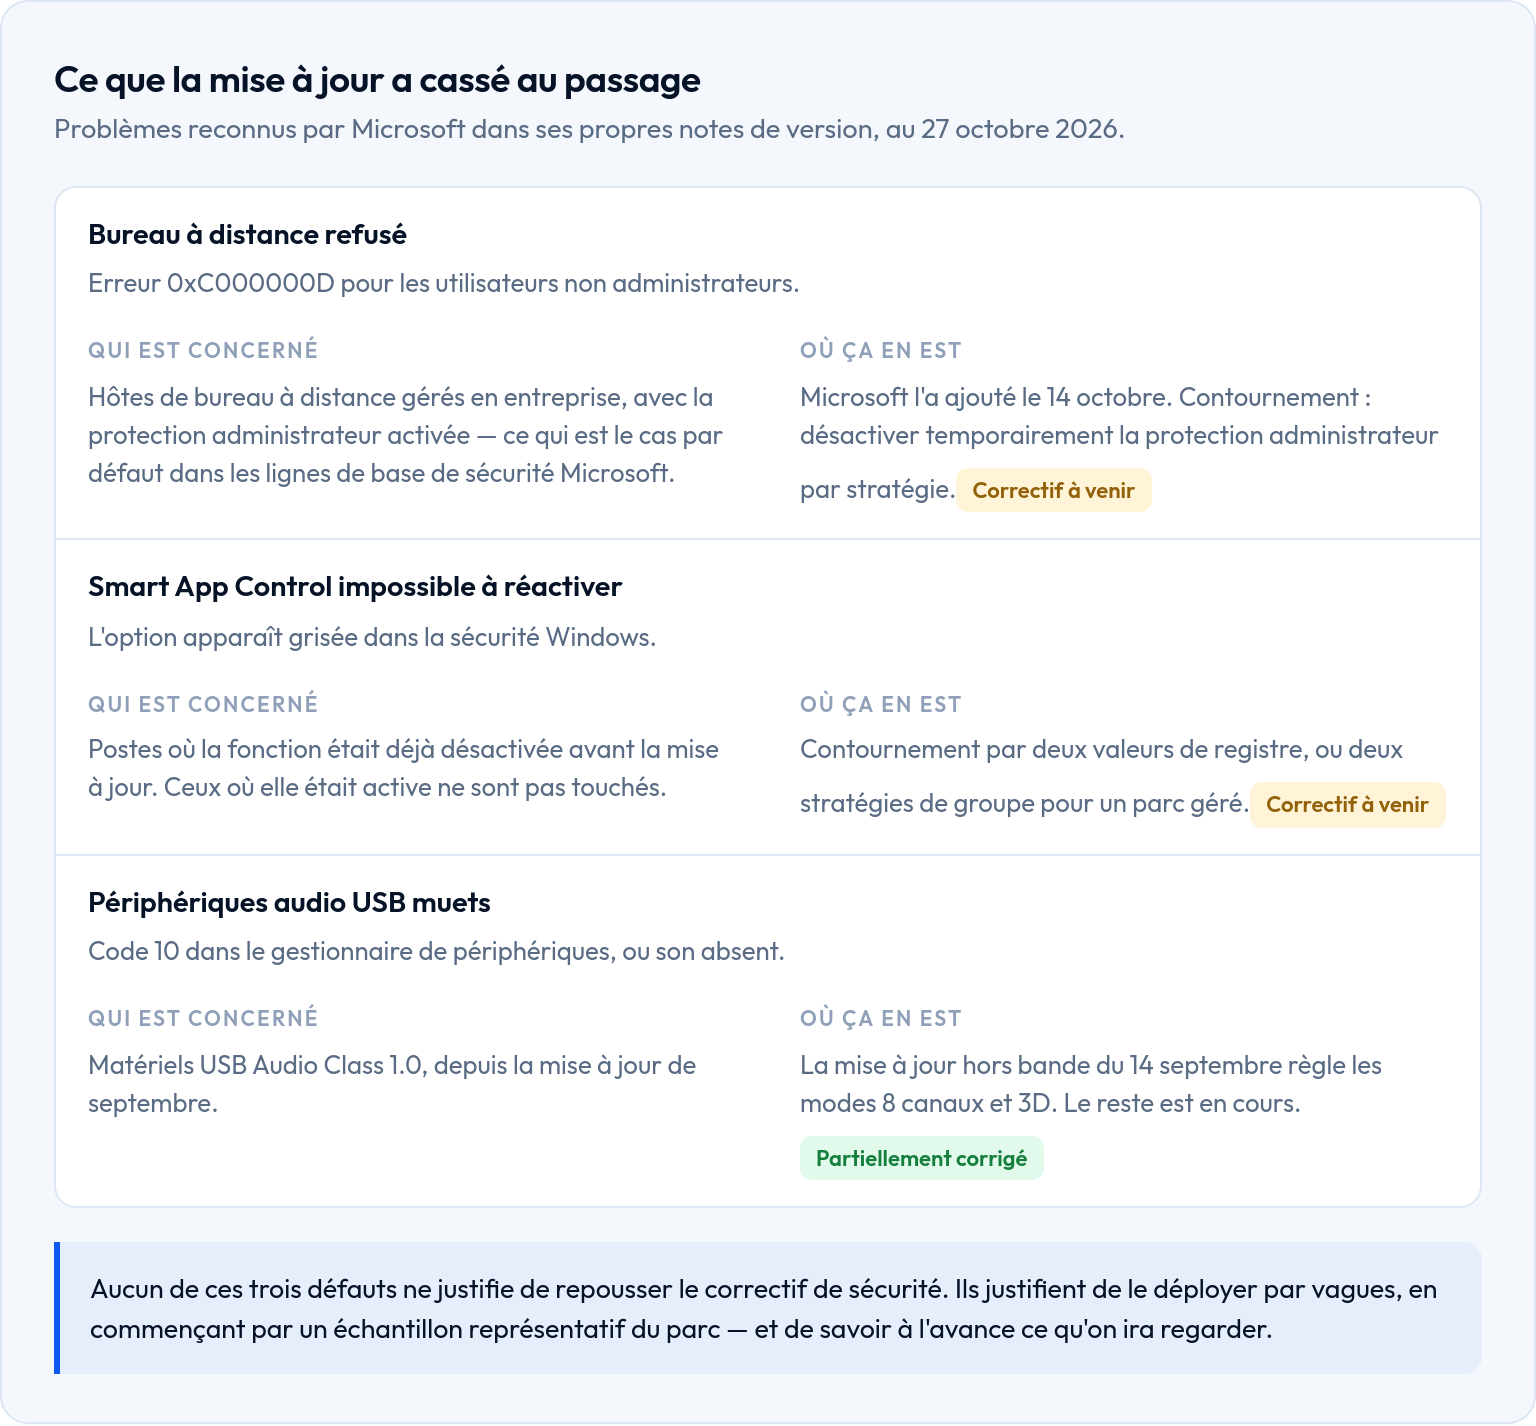
Le premier est le plus gênant en entreprise : le bureau à distance refuse les utilisateurs non administrateurs, avec une erreur peu parlante, sur les hôtes où la protection administrateur est active — ce qui est le réglage par défaut des lignes de base de sécurité de Microsoft. Le contournement existe, il consiste à désactiver temporairement cette protection, et il est désagréable : on retire une protection pour en appliquer une autre.
Rien de tout cela ne justifie de repousser le correctif de sécurité. Cela justifie de le déployer par vagues, en commençant par un échantillon représentatif du parc, et de savoir à l’avance ce qu’on ira regarder après la première vague.
Les échéances que ce bulletin rend définitives
La partie du Patch Tuesday d’octobre qui engage un budget n’est pas la liste des failles : c’est le calendrier.
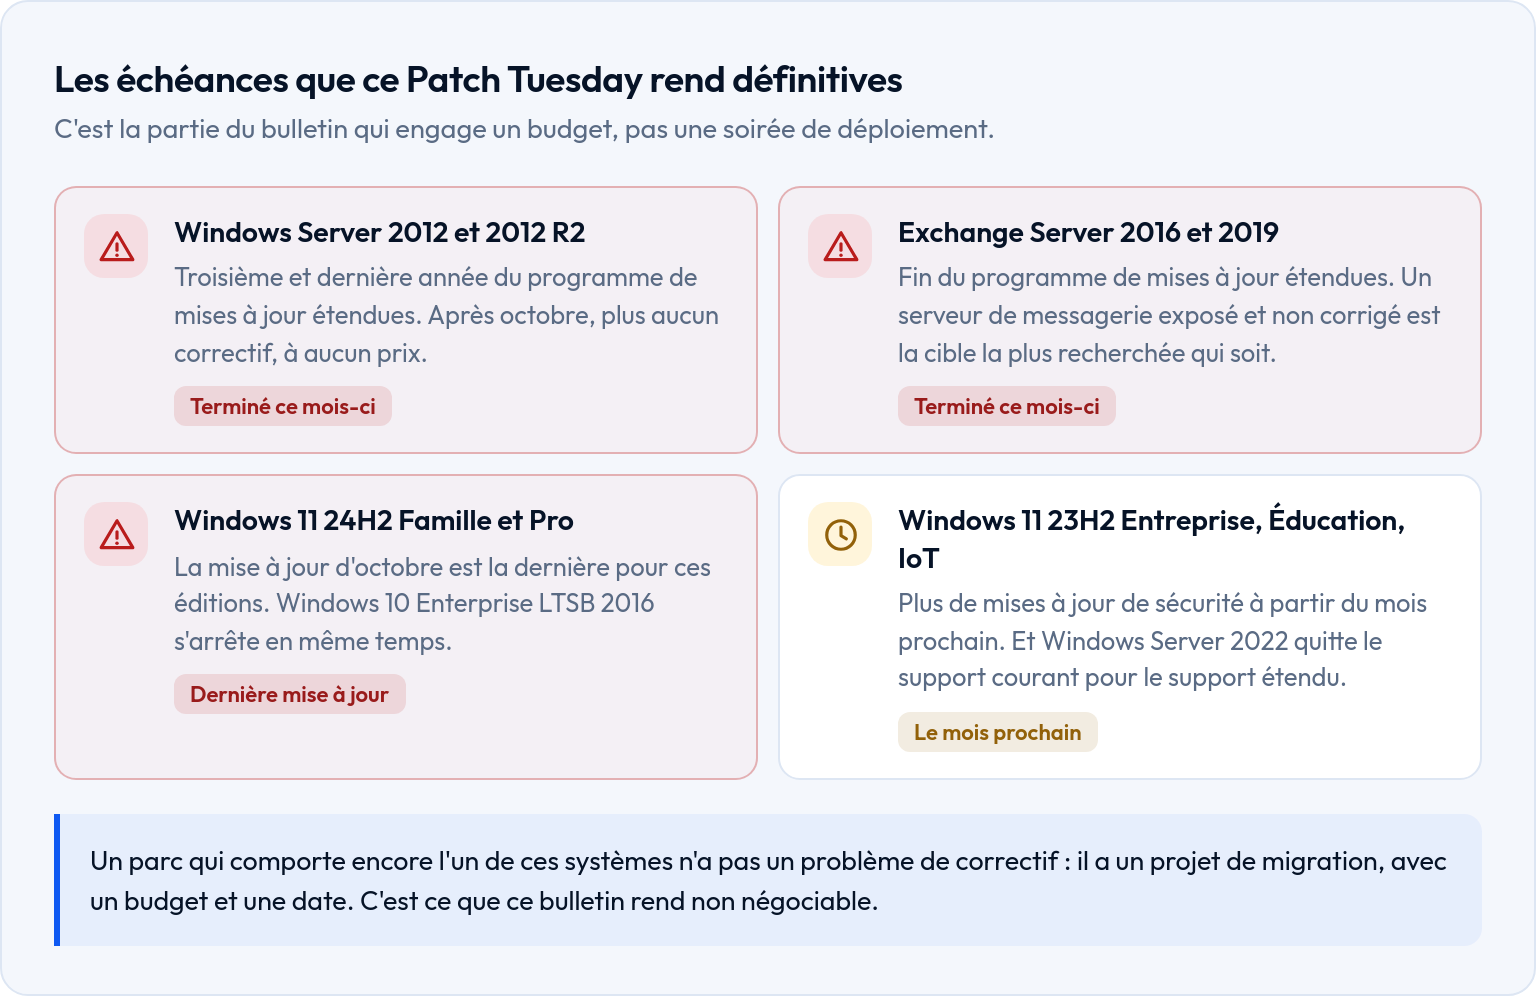
Deux lignes méritent qu’on s’y arrête. Windows Server 2012 et 2012 R2 terminent la troisième et dernière année du programme de mises à jour étendues : après octobre, plus aucun correctif, à aucun prix. Exchange Server 2016 et 2019 sortent du même programme au même moment — or un serveur de messagerie exposé et non corrigé est, avec le contrôleur de domaine, la cible la plus recherchée qui soit. Les deux failles Exchange citées plus haut illustrent assez bien pourquoi.
Ce que nous en retenons
Un Patch Tuesday ne se lit pas comme une liste. Il se lit en quatre questions, toujours les mêmes : qu’est-ce qui est exploité, qu’est-ce qui est exposé, qu’est-ce que la mise à jour risque de casser chez ce client-là, et qu’est-ce qui sort du support. Le mois d’octobre 2026 a battu un record de volume, mais la réponse à la première question tenait en une seule faille.
C’est aussi la raison pour laquelle nous publierons cette note tous les mois : la régularité vaut mieux que l’exhaustivité, et un correctif appliqué trois semaines trop tard est un correctif inutile. Si vous voulez que ce travail soit fait sur votre parc plutôt que lu sur un site, c’est l’objet de notre infogérance et de notre offre de cybersécurité.
Sources
Les chiffres et les identifiants cités proviennent du Security Update Guide de Microsoft, des notes de version de la mise à jour KB5127648 pour les défauts reconnus, de l’analyse publiée par Tenable et du catalogue des failles activement exploitées de la CISA. Les scores indiqués sont ceux publiés par Microsoft : plusieurs reprises secondaires ont fait circuler un score de 9.8 pour la faille Active Directory, là où l’éditeur retient 8.1.